El SSO empresarial permite a tu plantilla acceder a todas las aplicaciones corporativas con una única identidad verificada por un proveedor de identidad central. La ventaja no es solo comodidad: cada acceso queda controlado desde un mismo punto, lo que acelera el onboarding, simplifica el offboarding y reduce el riesgo de credenciales sueltas por ahí. Si tu empresa gestiona más de una docena de aplicaciones, el siguiente paso lógico es auditar tu proveedor de identidad actual y priorizar las aplicaciones más críticas para conectar primero.
En resumen:
- La implementación de SSO en empresas con aplicaciones heredadas requiere auditoría previa, verificación del dominio y planificación de integración para evitar retrasos significativos.
- La elección entre SAML y OIDC dependerá del perfil del cliente y del tipo de aplicaciones, siendo SAML preferido en entornos tradicionales y OIDC en aplicaciones modernas o API.
- La dependencia de un único proveedor de identidad aumenta riesgos en caso de caída o compromiso, por lo que se recomienda fortalecer la autenticación multifactor y mantener controles de seguridad estrictos.
- La integración completa puede tomar varias semanas en empresas sin sistemas legacy, y el enfoque híbrido con apoyo externo es efectivo para resolver integraciones complejas rápidamente.
- Externalizar la implementación de SSO puede ser conveniente en entornos con aplicaciones legacy o requisitos regulatorios, mientras que un equipo interno asegurará el mantenimiento, una vez el sistema esté operativo.
Tabla de contenidos
- Qué es el single sign on empresarial y cuándo se aplica
- Cómo funciona: SAML, OIDC/OAuth y la arquitectura de identidad
- Pasos prácticos para implantar SSO en tu empresa
- Ventajas y límites del SSO para empresas
- Seguridad y buenas prácticas: MFA, separación AuthN/AuthZ y gestión de accesos
- Cómo Codentix ayuda en proyectos de SSO e integraciones complejas
- Cuándo externalizar la implantación y cuándo mantenerla internamente
- Servicios de Codentix para implementar SSO y automatizaciones
- Fuentes
- Preguntas frecuentes
Qué es el single sign on empresarial y cuándo se aplica
El single sign on funciona con dos piezas: el proveedor de identidad (IdP), que verifica quién eres, y el proveedor de servicio (SP), que es la aplicación a la que quieres entrar. Cuando inicias sesión, el IdP genera una afirmación o un token que el SP acepta como prueba válida, sin pedirte contraseña otra vez. Esto vale tanto para aplicaciones en la nube como para sistemas locales.
Conviene distinguir el SSO de consumo (el «entra con Google» de cualquier web) del SSO empresarial, pensado para gestionar identidades corporativas a escala, con control granular de permisos y auditoría.
Los escenarios donde más se nota la diferencia:
- Onboarding de personal nuevo: una cuenta central abre acceso a todas las herramientas asignadas el primer día.
- Offboarding: desactivar un usuario en el IdP corta el acceso a todo el ecosistema al instante.
- Teletrabajo y equipos distribuidos: una identidad, sin depender de VPN para cada aplicación.
- Adopción de software como servicio corporativo: cada nueva suscripción se conecta al mismo directorio, sin crear otra base de usuarios aislada.
Cómo funciona: SAML, OIDC/OAuth y la arquitectura de identidad
SAML es el estándar histórico de federación empresarial. Muchos clientes corporativos grandes lo exigen como requisito de compra, sobre todo en sectores regulados o en empresas con departamentos de TI heredados. Si tu producto es un SaaS que aspira a vender a empresas de cierto tamaño, soportar SAML suele ser condición para cerrar el contrato, no un extra opcional.
OIDC, construido sobre OAuth 2.0, es más ligero y se adapta mejor a aplicaciones modernas, móviles y arquitecturas basadas en APIs. La diferencia práctica: SAML resulta el estándar más pesado, pero más aceptado en entornos enterprise clásicos, mientras que OIDC es la opción preferida para desarrollos nuevos.
La recomendación operativa es sencilla:
- Si vendes o compras software para grandes cuentas corporativas, necesitas soporte SAML sí o sí.
- Si estás construyendo aplicaciones internas nuevas o integraciones API, OIDC suele ahorrar complejidad.
- La mayoría de plataformas de identidad serias, como Microsoft Entra ID, soportan ambos protocolos en paralelo, así que no hace falta elegir uno de forma excluyente desde el diseño.
Pasos prácticos para implantar SSO en tu empresa
Antes de tocar ninguna aplicación, hay un requisito que casi siempre se subestima: verificar la propiedad del dominio de correo corporativo ante el proveedor de identidad. Coordinar esa verificación con DNS y registros MX lleva tiempo, y si no se planifica con el equipo de administración de dominio, retrasa el proyecto entero.
- Elige y consolida tu IdP. Decide si centralizas identidades en Microsoft Entra ID u otro proveedor equivalente, y confirma que soporta SAML y OIDC.
- Haz inventario de aplicaciones. Separa las que tienen conector preconstruido de las que necesitarán integración personalizada.
- Diseña el aprovisionamiento. Configura Provisionamiento Just-in-Time para crear cuentas automáticamente en el primer login, y define cómo mapear grupos y roles del directorio a permisos concretos en cada aplicación.
- Resuelve las aplicaciones heredadas. Cuando un sistema no habla SAML ni OIDC, un proxy o gateway de identidad puede añadir soporte SSO sin reescribir su código.
- Ejecuta por fases. Empieza con una prueba de concepto en un departamento pequeño, valida el comportamiento con aplicaciones críticas, despliega por franjas de usuarios y monitoriza los accesos durante las primeras semanas.
Consejo profesional: Planifica el mapeo de roles antes del primer despliegue, no después. Un aprovisionamiento automático sin reglas de permisos bien definidas otorga acceso excesivo a usuarios nuevos, y corregirlo retroactivamente cuesta mucho más que diseñarlo bien desde el inicio.
Ventajas y límites del SSO para empresas
La ventaja central es la gestión centralizada: el IdP permite revocar acceso a todas las aplicaciones de forma instantánea y reduce drásticamente el tiempo dedicado a gestión de altas y bajas. Menos contraseñas también significa menos tickets de soporte por bloqueos de cuenta, y una superficie de ataque más pequeña frente al phishing repetido.
Pero el SSO concentra el riesgo en un único punto:
- Si el IdP cae o queda comprometido, el impacto se propaga a todas las aplicaciones conectadas.
- La dependencia del proveedor de identidad elegido es difícil de revertir una vez integradas decenas de aplicaciones.
- Los sistemas legacy sin soporte nativo para SAML u OIDC exigen trabajo de integración adicional, no siempre trivial.
Estimación operativa: una implantación de SSO para una empresa mediana sin legacy complicado suele planificarse en varias semanas para auditoría y despliegue por fases; entornos con sistemas heredados o múltiples departamentos alargan ese plazo proporcionalmente.
Seguridad y buenas prácticas: MFA, separación AuthN/AuthZ y gestión de accesos
El punto de entrada único no debe ser un punto débil. Exigir autenticación multifactor en el propio IdP es la medida que más reduce el riesgo de una cuenta comprometida, porque protege el único acceso que abre todo lo demás. Las passkeys son una alternativa sólida frente a contraseñas y SMS, aunque su adopción en entornos corporativos aún es desigual según el dispositivo y la aplicación.
Un error de diseño frecuente es confundir autenticación con autorización. Usar OAuth «a secas» como mecanismo de login, sin separar quién eres de qué puedes hacer, abre brechas de seguridad que no aparecen hasta que alguien las explota. AuthN confirma la identidad; AuthZ decide los permisos. Mantenerlos como capas distintas, aunque compartan infraestructura, evita fallos de diseño costosos.
Prácticas que conviene fijar desde el primer despliegue:
- MFA obligatorio para todos los usuarios con acceso a aplicaciones críticas.
- Revisión periódica de roles y grupos mapeados, no solo en el alta.
- Procedimiento de offboarding automatizado ligado a la baja en RR. HH., no a un aviso manual.
- Rotación de certificados y claves de firma del IdP según calendario, no solo tras un incidente.
- Auditoría continua de accesos, con alertas ante patrones de inicio de sesión inusuales.
Consejo profesional: Si tu empresa ya usa llaves de hardware tipo YubiKey para ciertos perfiles críticos, revisa la compatibilidad de esas llaves con tus plataformas antes de decidir el mecanismo de MFA para todo el IdP: mezclar métodos según el nivel de riesgo del puesto suele ser más eficiente que forzar un único método para toda la plantilla.
Cómo Codentix ayuda en proyectos de SSO e integraciones complejas
La parte que más tiempo consume en un proyecto de SSO casi nunca es el protocolo en sí, sino las aplicaciones que no lo soportan de forma nativa. Codentix trabaja con una metodología de tres pasos: auditoría del entorno actual (IdP, aplicaciones, conectores disponibles), prueba de concepto sobre las aplicaciones más críticas y despliegue con automatización del aprovisionamiento para reducir tareas manuales de TI de forma medible.
Al pedir presupuesto a cualquier proveedor para un proyecto de este tipo, exige que quede claro:
- Qué aplicaciones tendrán conector estándar y cuáles necesitarán integración a medida.
- Qué pruebas se harán antes del despliegue en producción.
- Qué garantías de soporte cubren los primeros meses tras la puesta en marcha.
Un enfoque de integración de sistemas empresariales bien planificado evita sorpresas cuando aparece esa aplicación legacy que nadie recordaba que existía.
Cuándo externalizar la implantación y cuándo mantenerla internamente
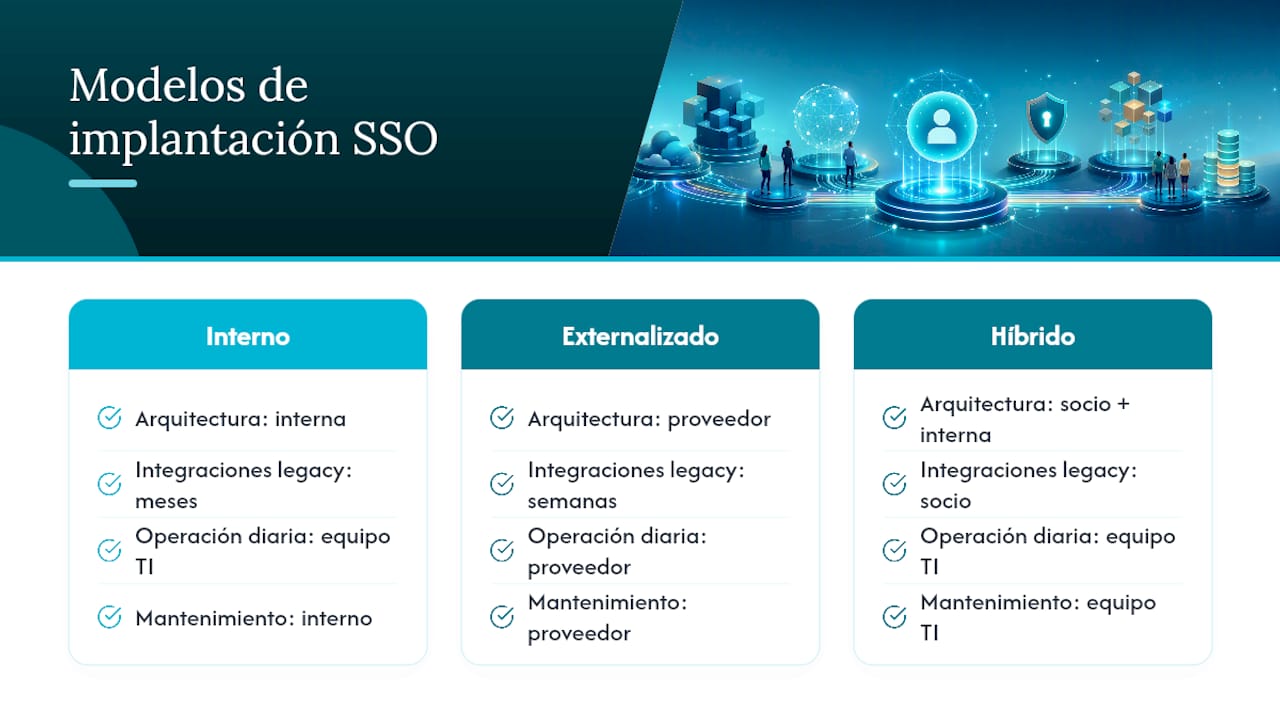
La complejidad del entorno legacy es el criterio que más pesa en esta decisión. Si tu empresa tiene aplicaciones de más de una década sin API moderna, un equipo interno sin experiencia previa en federación de identidad tardará meses en resolver lo que un especialista resuelve en semanas.
Los plazos regulatorios también inclinan la balanza: si un cliente o auditor exige SSO certificado en una fecha concreta, externalizar reduce el riesgo de retraso.
Para proyectos de tamaño medio, el modelo que mejor funciona en la práctica es híbrido: un socio externo audita, diseña la arquitectura y resuelve las integraciones legacy más difíciles, mientras el equipo interno de TI asume la operación diaria y el mantenimiento una vez el sistema está estable. Mantener todo el conocimiento fuera de la empresa genera dependencia; hacerlo todo dentro sin experiencia previa suele salir más caro de lo que parece en el presupuesto inicial.
Servicios de Codentix para implementar SSO y automatizaciones
Para proyectos de SSO, muchas empresas prefieren contratar un proyecto con alcance definido, auditoría incluida y entregables medibles desde la primera fase, en lugar de formar un equipo interno desde cero.
El servicio de desarrollo de software a medida resuelve el punto que más bloquea estos proyectos: las aplicaciones heredadas que no hablan SAML ni OIDC de forma nativa, mediante conectores diseñados específicamente para tu stack. Cuando el SSO ya está en marcha, el siguiente paso natural es automatizar los flujos de aprovisionamiento y revisión de accesos con automatizaciones con inteligencia artificial, de forma que el mapeo de roles no dependa de que alguien lo revise a mano cada mes. Un formato eficaz de trabajo para estos proyectos suele seguir la secuencia: auditoría, prueba de concepto sobre las aplicaciones más críticas y despliegue por fases con soporte durante la transición. Cuando se identifican las aplicaciones que necesitan integración, es recomendable solicitar una auditoría inicial para recibir una estimación de alcance concreta.
Fuentes
Para profundizar en la arquitectura y las decisiones técnicas de un proyecto de SSO, conviene revisar la documentación oficial sobre SSO corporativo y conectores por dominio, la comparativa técnica entre SAML y OAuth, y la guía de Codentix sobre tipos de integraciones en software empresarial propio para entender cómo abordar sistemas legacy sin reescribirlos por completo.
- SSO empresarial | Logto docs (ES)
- Verificación de dominio | Google Workspace (ES)
- Microsoft Entra: Single Sign-On (PT)
Preguntas frecuentes
¿Qué es un SSO en una empresa?
Es un sistema que permite a los empleados acceder a todas las aplicaciones corporativas con una sola identidad verificada, en lugar de contraseñas independientes para cada herramienta.
¿Qué es single sign on exactamente?
Single sign on es el mecanismo de autenticación por el que un proveedor de identidad central valida al usuario una vez y esa validación se acepta en múltiples aplicaciones conectadas.
¿SAML o OIDC: cuál elegir primero?
Si vendes a grandes cuentas corporativas necesitas soporte SAML; si construyes aplicaciones nuevas o basadas en API, OIDC suele resultar más simple de integrar. Muchas plataformas serias soportan ambos.
¿Cuánto tarda implementar SSO en una empresa mediana?
Depende del número de aplicaciones y de si hay sistemas legacy. Sin legacy complicado, la auditoría y el despliegue por fases suelen medirse en semanas; con integraciones personalizadas, el plazo se alarga.
¿El SSO reemplaza al MFA?
No. El SSO centraliza el acceso, pero exigir autenticación multifactor en el proveedor de identidad sigue siendo la medida que más protege esa puerta única de entrada.