Las pruebas en software empresarial buscan garantizar los flujos críticos de negocio mediante una combinación priorizada de pruebas automatizadas y de UAT dirigida por usuarios. La regla práctica es sencilla: automatiza lo repetible (unitarias, integración, regresión) y reserva la validación humana para los procesos que mueven dinero o datos sensibles. Los principios de ISTQB y la experiencia de Codentix con clientes empresariales confirman que esta combinación reduce incidencias en producción sin disparar el coste del testeo.
En resumen:
- La mayor parte del esfuerzo de pruebas debe centrarse en unitarias e integración, reservando las end to end solo para flujos críticos y la UAT como capa final.
- En los sistemas ERP, es crucial probar flujos de datos, integridad, permisos y cumplimiento normativo, especialmente en cierres contables y emisión de facturas.
- La automatización debe comenzar con pruebas unitarias y de regresión, integrándolas en pipelines CI/CD para reducir errores y acelerar despliegues frecuentes.
- Es recomendable priorizar las pruebas en función del riesgo e impacto, concentrándose en errores que puedan causar mayores daños operativos o financieros.
- La colaboración entre QA y desarrollo en ciclo DevOps mejora la fiabilidad y permite detectar incipientes problemas antes de su despliegue.
Tabla de contenidos
- Tipos y niveles de pruebas en software empresarial
- Pruebas en ERP y software empresarial: riesgos y flujos críticos
- Automatización de pruebas: qué automatizar y cómo integrarla en CI/CD
- Cómo diseñar un plan de pruebas para proyectos empresariales
- Priorización por riesgo y métricas que de verdad importan
- Cómo aplica Codentix las pruebas en proyectos de software empresarial
- Por qué el rol de QA ya no puede vivir separado de desarrollo
- Cómo te ayuda Codentix a implementar pruebas eficaces
- Fuentes
- Preguntas frecuentes
Tipos y niveles de pruebas en software empresarial
Cada tipo de prueba responde a una pregunta distinta sobre el sistema, y en un ERP conviven todos a la vez. Las pruebas de software validan que la aplicación funciona según lo esperado en cada capa, desde el código más pequeño hasta la experiencia completa del usuario final.
- Unitarias: verifican una función aislada, como el cálculo del IVA en una línea de factura. Se ejecutan en segundos y detectan errores antes de que lleguen a integración.
- Integración: comprueban que dos módulos se comunican bien, por ejemplo la conciliación entre el módulo bancario y el de contabilidad.
- Funcionales: validan que una funcionalidad completa cumple el requisito de negocio, como generar un albarán con los impuestos correctos.
- End to end (e2e): siguen un proceso íntegro, desde que se crea un pedido hasta que se emite la factura y se actualiza el inventario.
- Rendimiento: miden tiempos de respuesta bajo carga, algo crítico en cierres de mes con miles de movimientos simultáneos.
- Regresión: confirman que un cambio nuevo no ha roto algo que ya funcionaba, la causa más habitual de incidencias tras una actualización de ERP.
- Humo (smoke): una comprobación rápida tras cada despliegue para saber si el sistema arranca y las funciones básicas responden.
- UAT: la validación final que hacen los propios usuarios de negocio antes de dar por bueno el sistema.
La pirámide de pruebas recomienda concentrar la mayoría del esfuerzo en unitarias e integración, dejar las pruebas e2e para los flujos realmente críticos y usar la UAT como capa de cierre, no como sustituto de las anteriores.
Pruebas en ERP y software empresarial: riesgos y flujos críticos
Un ERP no es una aplicación aislada. Conecta contabilidad, compras, ventas, inventario y a veces nóminas, y un fallo en un módulo se propaga a los demás en cuestión de minutos. Esto exige un enfoque distinto al de una aplicación web independiente.
- Integridad de datos. Un error en una migración o en una integración puede duplicar movimientos contables o desincronizar stocks entre almacenes.
- Interfaces entre sistemas. Cada conexión con un banco, una pasarela de pago o un proveedor logístico es un punto donde el dato puede llegar mal formateado o incompleto.
- Gestión de permisos. Un usuario con acceso excesivo puede modificar precios o aprobar pagos sin el control adecuado, un riesgo tanto operativo como de cumplimiento.
- Cumplimiento normativo. Procesos como la facturación electrónica o el cierre fiscal necesitan evidencia documentada de que se probaron antes de entrar en producción.
Los flujos que siempre deben recibir cobertura máxima son el cierre contable mensual, la emisión de facturas y las integraciones logísticas con transportistas o marketplaces. Un fallo en cualquiera de ellos afecta directamente a la facturación o a la relación con el cliente final.
Probar con datos realistas es igual de importante que probar el código. Un entorno de pruebas con diez registros no revela los problemas de rendimiento que aparecerán con cien mil. Cuando esos datos incluyen información sensible (nóminas, datos fiscales, historiales de clientes), conviene anonimizarlos o enmascararlos antes de cargarlos en el entorno de pruebas, de forma que el equipo de QA nunca trabaje con datos reales de producción.
Automatización de pruebas: qué automatizar y cómo integrarla en CI/CD
No todo merece automatizarse desde el primer día. El orden lógico es: primero las pruebas unitarias, porque son rápidas y baratas de mantener; después la regresión, porque protege lo que ya funciona; y en tercer lugar las pruebas de humo, porque confirman en minutos si un despliegue es viable.
La elección del framework depende del lenguaje del sistema:
- JavaScript: Mocha para pruebas unitarias e integración.
- Java: JUnit o TestNG, muy extendidos en ERPs corporativos.
- Python: pytest, ligero y fácil de integrar en pipelines.
- Interfaces web: Selenium para navegación automatizada de pantallas.
- Aplicaciones móviles: Appium, cuando el ERP tiene componente móvil.
- Rendimiento: JMeter o k6 para simular carga concurrente.
Integrar estas pruebas en un pipeline de CI/CD significa que cada cambio de código dispara automáticamente la batería de pruebas antes de llegar a producción. Esto reduce el tiempo de detección de defectos y permite desplegar con más frecuencia sin perder estabilidad, algo que las pruebas automatizadas hacen posible cuando están bien diseñadas.
El error más común es escribir pruebas frágiles: scripts que dependen de datos específicos o de tiempos de espera fijos y que fallan por motivos ajenos al código. Mantener las suites exige versionar los entornos de prueba, sembrar datos de forma controlada y dedicar tiempo del sprint al mantenimiento técnico, no solo a escribir pruebas nuevas.
Consejo profesional: Antes de automatizar un flujo completo, pregúntate cuántas veces se ejecutará ese proceso al mes. Si es menos de una vez por semana, probablemente no compensa el coste de mantenimiento del script.
Para equipos que además automatizan procesos de negocio con soluciones de IA, una recopilación de recursos para emprendedores en IA puede ayudar a decidir qué automatizar primero, y cómo acelerar la productividad más allá del propio testing.
Cómo diseñar un plan de pruebas para proyectos empresariales
Un plan de pruebas sin estructura clara acaba siendo papel mojado. Estos son los elementos que un responsable de calidad debería exigir antes de aprobar cualquier fase de pruebas:
- Alcance y objetivos. Qué módulos se prueban, cuáles quedan fuera y por qué.
- Criterios de entrada y salida. Condiciones para empezar a probar (entorno listo, datos cargados) y condiciones para cerrar la fase (porcentaje de casos superados, cero defectos críticos abiertos).
- Casos de prueba priorizados. Listado de escenarios ordenados por riesgo, no por orden alfabético de módulo.
- Datos de prueba representativos. Volumen y variedad suficiente para simular condiciones reales.
- Matriz de trazabilidad. Cada requisito de negocio enlazado con al menos un caso de prueba que lo verifica.
Los roles deben estar definidos desde el principio: QA diseña y ejecuta los casos técnicos, TI garantiza el entorno y las integraciones, los propietarios de proceso validan que la lógica de negocio es correcta, y los usuarios finales ejecutan la UAT porque la aceptación final les corresponde a ellos, no a TI.
La gestión de defectos necesita un flujo simple: registrar, clasificar por severidad, priorizar por impacto de negocio y verificar la corrección con un ciclo de regresión antes de cerrar. Antes de arrancar la UAT, conviene comprobar que el entorno replica producción, que los usuarios clave han recibido formación breve y que existe una plantilla para documentar evidencias (capturas, registros de fecha y usuario). Simplificar estos pasos y mantener buena comunicación con los usuarios clave acelera la UAT sin sacrificar rigor. Para proyectos con más riesgo contractual, una checklist previa como la de elegir software a medida ayuda a fijar expectativas con el proveedor.
Priorización por riesgo y métricas que de verdad importan
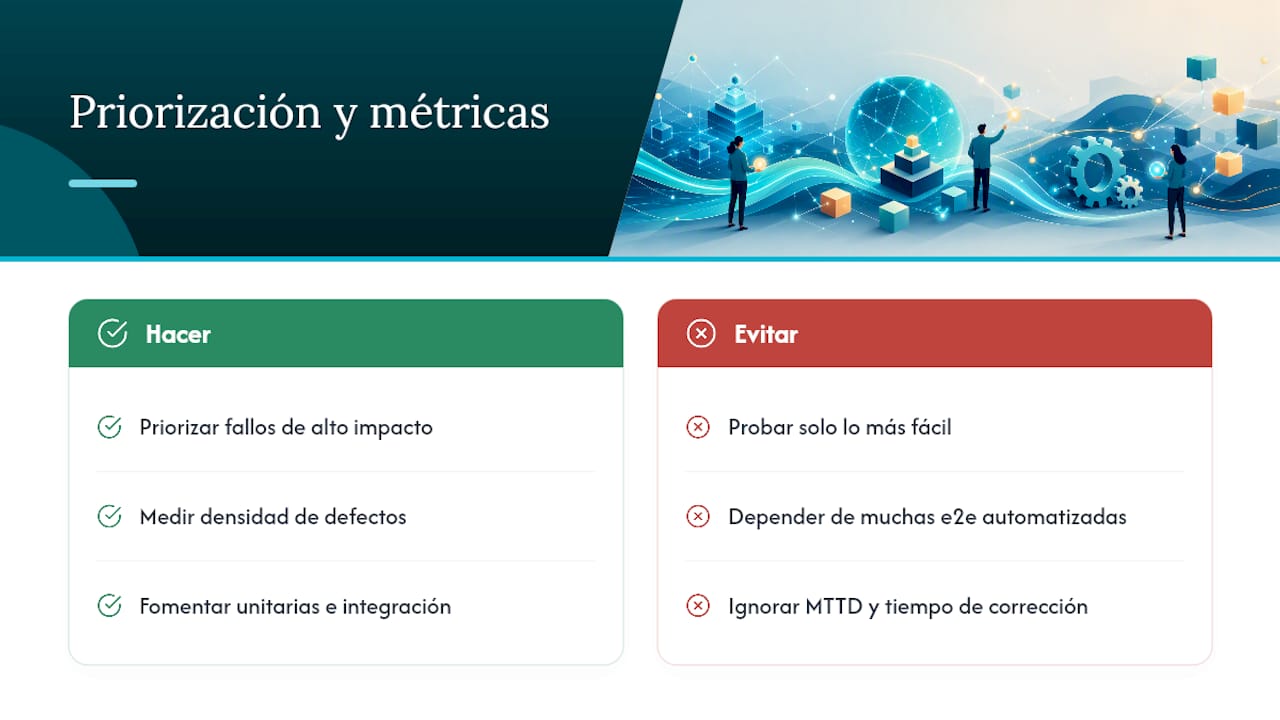
Los siete principios clásicos del testing (nunca se puede probar todo, los defectos se agrupan, probar demasiado pronto lo mismo agota su valor, el contexto manda, la ausencia de errores no garantiza calidad) se resumen en una idea práctica: prueba lo que más daño haría si falla, no lo que resulta más fácil de probar.
La priorización por riesgo combina impacto y probabilidad. Un fallo en el cálculo de nóminas tiene impacto alto y probabilidad media, así que va primero. Un error cosmético en un informe interno tiene impacto bajo, así que espera.
Las métricas que de verdad orientan decisiones son la densidad de defectos (errores por cada mil líneas o por módulo), el tiempo medio de detección (MTTD) y el tiempo medio de corrección. Un dato práctico: en entornos empresariales conviene que predominen las pruebas unitarias y de integración frente a un número reducido de pruebas e2e automatizadas, porque esa proporción optimiza el coste frente al beneficio de cada prueba mantenida.
Cómo aplica Codentix las pruebas en proyectos de software empresarial
Cada proyecto de automatización puede estructurarse con una auditoría inicial que identifica los flujos de mayor riesgo, seguida de un plan mínimo viable de automatización centrado en pruebas unitarias y de regresión, y cerrado con una fase de UAT guiada junto al cliente.
Los resultados buscan incluir menos incidencias detectadas después del despliegue y ciclos de entrega más cortos, porque los defectos se detectan antes de llegar a producción. Es importante mantener las suites de prueba igual que el software que verifican: sin tiempo asignado a revisar datos y scripts, cualquier batería de pruebas puede perder fiabilidad en pocos meses.
Por qué el rol de QA ya no puede vivir separado de desarrollo
El testing dejó de ser una fase final hace tiempo. Los equipos que mejor funcionan integran a QA dentro del ciclo de DevOps desde el primer commit, no como filtro al final. Invertir en el código de las pruebas (versionarlo, revisarlo, refactorizarlo) es tan importante como invertir en el producto, porque una suite descuidada genera falsa confianza. Para empresas que empiezan, el camino corto es: automatizar primero lo repetible, documentar la UAT con evidencia real y medir la densidad de defectos desde el primer sprint.
— Joan Jimenez Jané
Cómo te ayuda Codentix a implementar pruebas eficaces
Una alternativa similar a montar un departamento de QA desde cero, cuando una empresa necesita resultados rápidos, es obtener una auditoría de calidad, un plan de automatización priorizado por riesgo y un piloto funcionando en pocas semanas.
El primer paquete habitual incluye tres piezas: una auditoría que identifica los flujos críticos de tu ERP o software empresarial, un plan de automatización centrado en las pruebas que más valor aportan, y un piloto de integración en tu pipeline de CI/CD para que veas resultados antes de comprometerte a un proyecto completo. Si además necesitas automatizar procesos de negocio más allá del testing, el equipo también trabaja con automatizaciones con inteligencia artificial que se conectan con la misma lógica de pruebas. Conoce el alcance completo del servicio de desarrollo de software a medida y solicita una auditoría inicial para tu sistema empresarial.
Fuentes
- ¿Qué son las pruebas de software? — IBM
- Los distintos tipos de pruebas en software — Atlassian
- ISTQB
Preguntas frecuentes
¿Cuáles son los tipos de pruebas de software?
Los principales son unitarias, de integración, funcionales, end to end, de rendimiento, de regresión, de humo y de aceptación (UAT), cada una centrada en una capa distinta del sistema.
¿Cuáles son los principios básicos de las pruebas de software?
Incluyen ideas como que probar todo es imposible, que los defectos tienden a agruparse en ciertos módulos, y que el contexto del negocio determina qué y cuánto probar; el marco de referencia de ISTQB recoge estos principios con más detalle.
¿Cómo se relacionan las pruebas manuales y automatizadas en un ERP?
Las pruebas automatizadas cubren lo repetible (unitarias, regresión, humo) y se integran en el pipeline de CI/CD, mientras que las pruebas manuales, sobre todo la UAT, quedan reservadas para la validación final que hacen los usuarios de negocio sobre los flujos críticos.
¿Puede Codentix ayudar a implementar un plan de pruebas en mi empresa?
Sí, existen servicios para diseñar auditorías de calidad, planes de automatización priorizados por riesgo y pilotos de integración en CI/CD adaptados a sistemas empresariales y ERP.