Para asegurar un dashboard, actúa en este orden: primero controla el acceso con RBAC y SSO centralizado, mapeando grupos desde tu proveedor de identidad. Después, protege los datos con RLS/OLS y cifrado en tránsito y en reposo. Por último, activa auditoría y detección en tiempo real con registros de actividad y un CASB como Microsoft Defender for Cloud Apps. Sin este orden, cualquier otra medida queda coja.
En resumen:
- Es fundamental priorizar el control de acceso con RBAC y SSO sincronizado antes de aplicar cualquier protección adicional al dashboard.
- Los KPIs clave incluyen incidentes activos, tiempo de detección y respuesta, y actividad en datos sensibles, no solo la cantidad de alertas.
- La seguridad de los datos se refuerza con cifrado en tránsito y en reposo, segmentación de red y decisiones sobre DirectQuery o importación según el acceso al origen.
- Implementar RLS y OLS correctamente garantiza que los usuarios solo vean la información pertinente, minimizando riesgos y mejorando el rendimiento.
- La auditoría periódica de permisos y accesos es imprescindible para mantener la protección, ya que un dashboard seguro requiere revisiones constantes.
Tabla de contenidos
- Qué es un dashboard de seguridad y cuándo debe usarse
- KPIs y métricas esenciales para supervisión de seguridad
- Arquitectura de datos y controles técnicos para minimizar exposición
- Control de acceso y seguridad a nivel de datos: RBAC, RLS y OLS
- Permisos, compartición y dashboards de solo lectura
- Monitorización, detección y respuesta: registros y CASB
- Errores comunes y checklist antes y después del despliegue
- Quién firma esta guía y qué aporta Codentix
- Lo que la mayoría de guías sobre seguridad en dashboards no dice
- Dashboards seguros sin depender de plantillas genéricas
- Documentación técnica para profundizar
- Fuentes
- Preguntas frecuentes
Qué es un dashboard de seguridad y cuándo debe usarse
Un dashboard de seguridad es un panel que centraliza indicadores de riesgo, incidentes y actividad para que un equipo tome decisiones sin revisar registros dispersos, como los que muestra BitPulse | Tu capa de interpretación del mercado de Bitcoin. No todos cumplen la misma función, y confundirlos es un error habitual al diseñar permisos.
- Dashboard operativo: monitoreo casi en tiempo real de alertas, accesos anómalos y estado de sistemas críticos.
- Dashboard ejecutivo: métricas agregadas de riesgo para dirección, sin detalle granular de eventos individuales.
- Dashboard de auditoría: trazabilidad histórica para cumplimiento normativo y análisis forense tras un incidente.
Cada tipo exige un nivel de acceso distinto. Un analista de seguridad necesita el detalle operativo; un director financiero solo necesita la vista ejecutiva. Definir esto antes de construir el dashboard evita exponer datos sensibles a quien no los necesita para su trabajo.
KPIs y métricas esenciales para supervisión de seguridad
Un dashboard de seguridad sin las métricas correctas es solo un adorno visual. Estos son los indicadores que deben aparecer siempre:
- Incidentes activos, MTTD y MTTR: el tiempo medio de detección y de respuesta revela si el equipo reacciona antes o después de que el daño se extienda.
- Integridad del feed de datos: latencia, pérdida de frames y errores de ingestión indican si el dashboard está mostrando información fiable o con retraso.
- Actividad sobre datos sensibles: descargas, exportaciones y eventos capturados por políticas de prevención de pérdida de datos (DLP) señalan fugas potenciales antes de que se conviertan en incidentes reales.
Vigilar solo el volumen de alertas es un error común. Un dashboard que reporta cien alertas diarias sin distinguir su gravedad genera fatiga en el equipo y hace que las amenazas reales pasen inadvertidas entre el ruido.
Arquitectura de datos y controles técnicos para minimizar exposición
La superficie de ataque de un dashboard depende de decisiones tomadas antes de que exista una sola visualización. Power BI recomienda una estrategia de seguridad multinivel que combina cifrado, segmentación de red y controles de acceso a nivel de dato, no solo permisos de pantalla.
- Cifra todo el tráfico con TLS y mantén cifrado en reposo para los datos almacenados.
- Usa Azure Private Link o un equivalente para que el tráfico entre el dashboard y el origen de datos no pase por redes públicas.
- Segmenta entornos de desarrollo, pruebas y producción, y separa físicamente los conjuntos de datos con información sensible.
- Evalúa si conviene usar DirectQuery o importación: DirectQuery reduce la duplicación de datos pero traslada más carga de seguridad al origen; la importación centraliza el control pero exige proteger bien la copia almacenada.
Consejo profesional: Antes de decidir entre DirectQuery e importación, pregúntate quién tendrá acceso al origen de datos directamente. Si son muchas personas, la importación con RLS bien configurado suele ser más fácil de auditar.
Control de acceso y seguridad a nivel de datos: RBAC, RLS y OLS
RBAC controla quién entra al dashboard. RLS y OLS controlan qué ve una vez dentro. Son capas distintas y confundirlas deja huecos de seguridad que nadie detecta hasta que es tarde.
- RBAC (control de acceso basado en roles): define qué usuarios o grupos pueden abrir, editar o compartir un dashboard.
- RLS (seguridad a nivel de fila): filtra qué filas de datos ve cada usuario dentro del mismo informe, típicamente por región, cliente o departamento.
- OLS (seguridad a nivel de objeto): oculta columnas o tablas completas para usuarios que no deben verlas, aunque tengan acceso al resto del informe.
Para implementar RLS, Microsoft Learn detalla cómo crear roles estáticos y dinámicos, y recomienda validar cada rol con la función «ver como» antes de publicar. Aplicar RLS sobre tablas de dimensión, en lugar de sobre tablas de hechos, mejora el rendimiento cuando se usa DirectQuery.
Sobre el mapeo de identidad, el SSO bien configurado sincroniza automáticamente los grupos definidos en Microsoft Entra u otro proveedor de identidad con los roles del dashboard, evitando que alguien mantenga permisos tras cambiar de puesto. Minimiza además el número de cuentas con privilegios de administrador: cada cuenta administradora adicional es una puerta más que vigilar.
Permisos, compartición y dashboards de solo lectura
Compartir un dashboard no debería significar entregar la capacidad de modificarlo. Configurar un modo de solo lectura para la mayoría de los usuarios preserva la integridad de las métricas y evita que un cambio accidental en un filtro distorsione lo que ve todo el equipo.
- Reserva permisos de edición solo a quien mantiene el modelo de datos o las visualizaciones.
- Da al resto del equipo acceso de solo lectura o de interacción limitada (filtrar, sin guardar cambios).
- Establece un procedimiento de versionado para poder revertir un cambio no autorizado y auditar quién lo hizo.
Revisa periódicamente las políticas de compartición pública: un enlace compartido «para cualquiera con el enlace» suele sobrevivir mucho más tiempo del que su creador recuerda.
Monitorización, detección y respuesta: registros y CASB
Un dashboard seguro también se vigila a sí mismo. Los registros mínimos que hay que capturar incluyen actividad de usuario, descargas de datos y cualquier cambio en permisos o roles.
- Registra quién accede, cuándo y desde qué dispositivo, no solo qué consulta ejecuta.
- Usa un CASB como Microsoft Defender for Cloud Apps para controlar sesiones en tiempo real y bloquear descargas desde dispositivos no gestionados.
- Define alertas accionables (no solo informativas) y un manual de respuesta con pasos claros para cada tipo de incidente.
Un registro que nadie revisa es indistinguible de no tener registro. La detección solo funciona si alguien, o algo automatizado, la lee a tiempo.
Errores comunes y checklist antes y después del despliegue
La mayoría de los incidentes en dashboards no vienen de ataques sofisticados, sino de configuraciones descuidadas. Antes de publicar cualquier panel, repasa esto:
- Verifica que ningún rol de RLS quede vacío o mal filtrado; pruébalo con distintos usuarios reales, no solo con una cuenta administradora.
- Revisa que no existan enlaces de compartición pública olvidados de versiones anteriores del dashboard.
- Confirma que los permisos de edición estén limitados al equipo que mantiene el modelo, no a todo el departamento.
- Comprueba que el cifrado en tránsito esté activo en todas las conexiones a orígenes externos.
Consejo profesional: Programa una auditoría trimestral de accesos y roles. Los equipos cambian, los proyectos terminan y los permisos casi nunca se revocan solos.
Quién firma esta guía y qué aporta Codentix
Esta guía la firma Joan Jimenez Jané, y se apoya en la documentación técnica oficial de Power BI y en prácticas operativas contrastadas en implementaciones reales. No es teoría genérica: es lo que falla y lo que funciona cuando un equipo pasa de una hoja de cálculo a un dashboard corporativo con datos sensibles.
Codentix diseña dashboards a medida y herramientas de gestión para empresas que necesitan supervisar seguridad sin depender de plantillas genéricas. El trabajo incluye:
- Diseño de modelos de datos con RLS/OLS ajustados a la estructura real de cada empresa.
- Integraciones de SSO y automatizaciones que reducen tareas manuales de gestión de permisos.
- Configuración de auditoría y alertas adaptadas al volumen de datos y al riesgo de cada cliente.
Lo que la mayoría de guías sobre seguridad en dashboards no dice
La conversación habitual sobre seguridad en dashboards se centra casi obsesivamente en el cifrado y en los permisos de edición, y descuida algo más peligroso: la mayoría de las fugas no ocurren por un fallo técnico, sino por un rol de RLS mal probado que nadie validó con una cuenta real antes de publicar el informe.
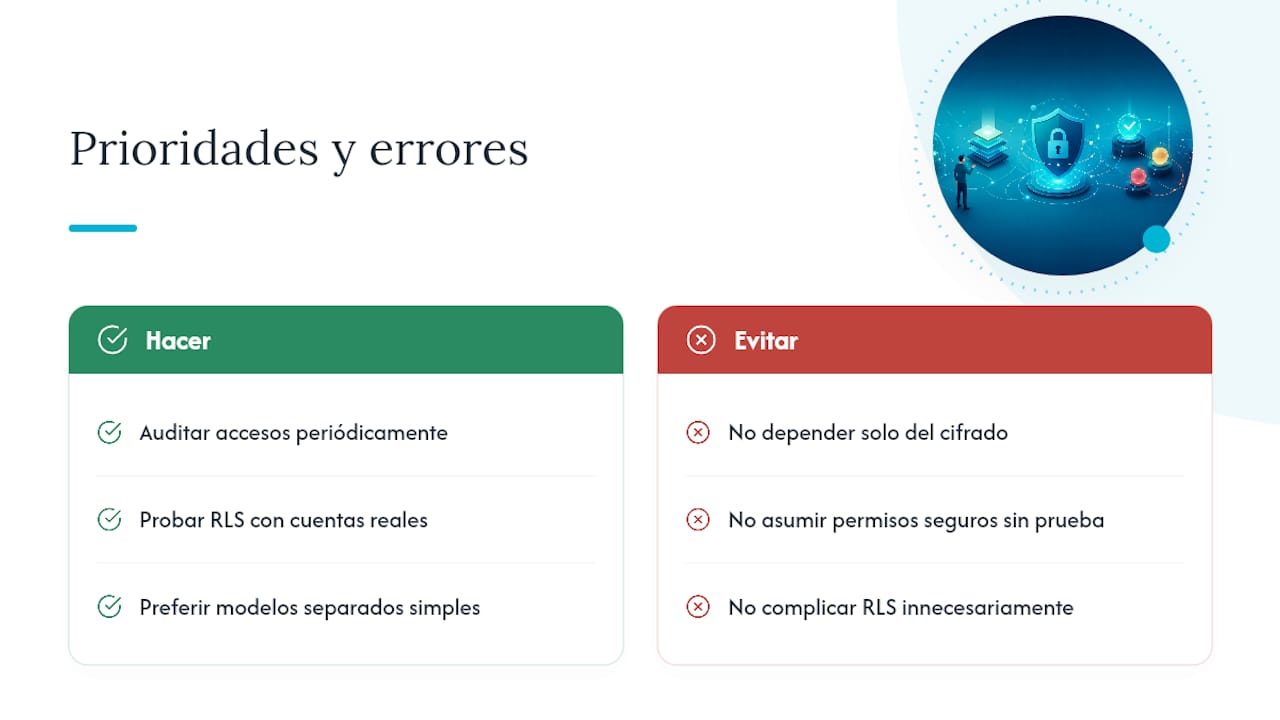
Otro punto que se subestima es el coste de la complejidad. Aplicar RLS a un dashboard que en realidad podría resolverse publicando dos modelos separados añade fricción operativa sin beneficio real de seguridad; a veces la solución más segura es también la más simple. La tentación de sofisticar la arquitectura para parecer riguroso suele generar más superficie de error, no menos.
Lo que sí debería priorizarse siempre, sin excepción, es la auditoría periódica de accesos. Un dashboard bien diseñado el día de su lanzamiento se degrada en meses si nadie revisa quién sigue teniendo acceso y por qué. La seguridad de un dashboard no es un estado que se alcanza una vez. Es un proceso que se revisa, o se abandona.
— Joan Jimenez Jané
Dashboards seguros sin depender de plantillas genéricas
Un dashboard de plantilla obliga a tu empresa a adaptarse a su estructura de permisos, no al revés. Codentix construye el panel alrededor de cómo trabaja realmente tu equipo: qué roles existen, qué datos debe ver cada persona y qué automatizaciones evitan que alguien tenga que gestionar permisos a mano cada vez que entra un cliente nuevo.
El servicio de dashboards a medida y herramientas de gestión incluye la configuración de RLS/OLS, integración con tu proveedor de identidad para SSO y automatizaciones con IA que reducen el trabajo manual de mantenimiento. Codentix trabaja con trato directo del equipo técnico, sin intermediarios, y con un enfoque orientado a resultados medibles. Si tu empresa necesita un dashboard de seguridad que se ajuste a tu estructura real de accesos, puedes solicitar una consulta con Codentix y revisar tu caso concreto.
Documentación técnica para profundizar
Para implementar lo anterior con detalle, consulta el documento técnico de seguridad de Power BI, el módulo de formación sobre RLS de Microsoft Learn y la guía de rendimiento de RLS.
Fuentes
- Documento técnico de seguridad de Power BI
- Dashboards de solo lectura de Kibana: habilitación de permisos de solo lectura | Elasticsearch Labs
Preguntas frecuentes
¿Cuáles son los cuatro pilares de la seguridad de la información?
Suelen resumirse en confidencialidad, integridad, disponibilidad y trazabilidad (autenticación y auditoría de quién accede a qué). En un dashboard, esto se traduce en control de acceso, RLS, OLS, cifrado y registros de actividad.
¿Qué diferencia hay entre RBAC y RLS en Power BI?
RBAC define quién puede entrar, editar o compartir el dashboard. RLS filtra qué filas de datos ve cada usuario dentro del mismo informe, según su rol o departamento.
¿Cómo se prueba que un rol de RLS funciona correctamente?
Usando la función «ver como» de Power BI con distintos usuarios reales antes de publicar, tal como recomienda Microsoft Learn, en lugar de confiar solo en la cuenta administradora.
¿Por qué conviene un dashboard de solo lectura?
Porque evita que cambios accidentales en filtros o visualizaciones alteren las métricas que ve todo el equipo, preservando la confianza en los datos compartidos.
¿Cuánto cuesta implementar un dashboard de seguridad a medida con Codentix?
El precio depende del alcance del proyecto y no está publicado de forma fija; Codentix ofrece un presupuesto ajustado tras analizar las necesidades de cada empresa.