¿Qué significa gestionar y reducir riesgos en un proyecto de software personalizado?
La gestión de riesgos en el desarrollo de software personalizado consiste en identificar, evaluar y controlar las amenazas que pueden desviar un proyecto de sus objetivos de calidad, plazo y presupuesto. No se trata de eliminar toda incertidumbre, sino de actuar antes de que los problemas se conviertan en fallos costosos. Aplicar este proceso desde el inicio marca la diferencia entre un proyecto que se entrega a tiempo y uno que se abandona a mitad de camino.
Los principales objetivos al reducir riesgos en software a medida son:
- Anticipar problemas técnicos, organizativos y de seguridad antes de que ocurran.
- Proteger la calidad del producto final y la satisfacción del cliente.
- Controlar el presupuesto y los plazos de entrega.
- Cumplir con normativas y estándares del sector.
Estándares como el PMBOK y guías de organismos como INCIBE ofrecen marcos probados para estructurar este proceso. La guía de OWASP resume las cuatro formas de responder a un riesgo identificado con el acrónimo TAME: Transferir, Aceptar, Mitigar o Eliminar. Conocer estas opciones permite a tu equipo tomar decisiones concretas en lugar de improvisar cuando aparece un problema.
Estrategias prácticas para reducir riesgos durante el desarrollo
Reducir riesgos en el desarrollo de software personalizado no depende de una sola acción, sino de un conjunto de prácticas que se aplican a lo largo de todo el ciclo de vida del proyecto. Estas son las más efectivas:
- Define requisitos claros desde el principio. La comunicación efectiva con los implicados previene malentendidos y requisitos imprecisos que elevan los riesgos de forma directa.
- Aplica Secure by Design. Incorporar la seguridad desde las primeras fases del desarrollo reduce fallos de seguridad y añade valor competitivo al producto final. Esta filosofía integra el modelado de amenazas, pruebas continuas y el principio de privilegios mínimos.
- Integra pruebas continuas. Las pruebas estáticas, dinámicas y el análisis de dependencias dentro de los flujos de integración continua permiten detectar vulnerabilidades temprano y reducir el tiempo de corrección.
- Gestiona a los implicados de forma activa. Mantener reuniones periódicas y documentar decisiones evita que los cambios de requisitos lleguen tarde y desestabilicen el proyecto.
- Trabaja con marcos ágiles. Metodologías como Scrum o Lean permiten revisar prioridades en cada ciclo, detectar desviaciones antes de que se acumulen y adaptar el plan sin perder el control.
- Usa herramientas colaborativas de seguimiento de riesgos. Las plataformas web de gestión permiten identificar y administrar riesgos en tiempo real durante todo el ciclo de vida del proyecto.
- Forma a tu equipo de forma continua. Un equipo que conoce las amenazas actuales y las prácticas de seguridad actúa de forma proactiva, no reactiva.
Consejo profesional: Establece un registro de riesgos desde el primer día del proyecto. Aunque parezca burocrático al inicio, ese documento se convierte en la brújula del equipo cuando aparecen imprevistos.
Tipos comunes de riesgos en proyectos de software a medida
Conocer las categorías de riesgo más frecuentes ayuda a diseñar controles específicos para cada una. Según la clasificación estándar en gestión de proyectos de software, los riesgos se agrupan en cuatro grandes tipos:
1. Riesgos organizativos
Surgen de una planificación deficiente, equipos mal dimensionados o una comunicación interna fragmentada. Su impacto más frecuente es la pérdida de alineación entre lo que el cliente espera y lo que el equipo desarrolla.
2. Riesgos técnicos
El uso de tecnologías inmaduras, librerías sin soporte activo o arquitecturas mal diseñadas genera deuda técnica que se acumula y dificulta el mantenimiento. Seleccionar marcos y bibliotecas con historial de validación de seguridad reduce este riesgo de forma directa.
3. Riesgos operativos
Fallos en el control de calidad, ausencia de entornos de prueba separados del entorno de producción o procesos de despliegue manuales son fuentes habituales de errores que llegan al usuario final.
4. Riesgos de programación
Vulnerabilidades en el código, credenciales expuestas en repositorios o dependencias comprometidas abren la puerta a ataques. Integrar analizadores de código estático en el proceso de revisión cierra muchas de estas brechas antes de que lleguen a producción.
| Tipo de riesgo | Causas principales | Impacto potencial | Medidas de mitigación |
|---|---|---|---|
| Organizativo | Planificación deficiente, comunicación fragmentada | Requisitos cambiantes, retrasos | Reuniones de seguimiento, documentación de decisiones |
| Técnico | Tecnologías inmaduras, arquitectura inadecuada | Deuda técnica, fallos en producción | Revisión de arquitectura, selección de tecnologías probadas |
| Operativo | Falta de control de calidad, despliegues manuales | Errores en producción, retrasos | Pruebas automatizadas, entornos separados |
| Programación | Vulnerabilidades en código, dependencias inseguras | Brechas de seguridad, pérdida de datos | Análisis estático, revisión de código, auditorías |
¿Cómo se estructura un modelo riguroso de gestión de riesgos?
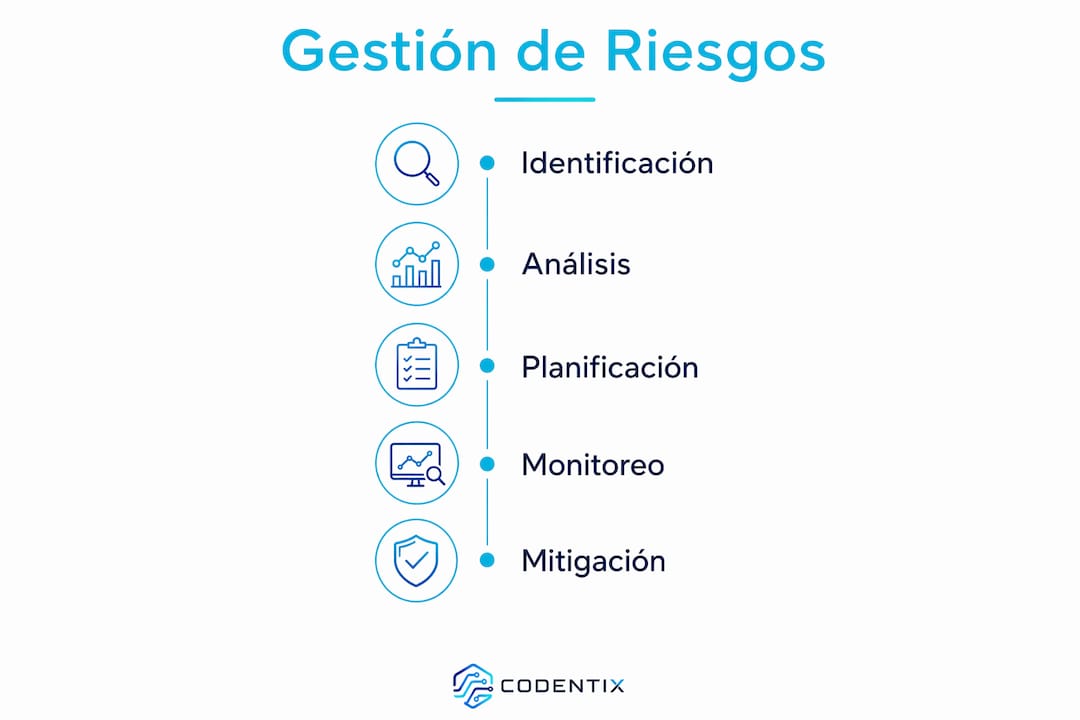
El marco más extendido para gestionar riesgos en proyectos de software, recogido en estándares como el PMBOK, organiza el proceso en cinco etapas iterativas que se repiten durante todo el ciclo de vida del proyecto:
- Planificación: Define cómo se gestionarán los riesgos, quién es responsable y qué herramientas se usarán.
- Identificación: El equipo lista todos los riesgos posibles sin valorarlos todavía, usando técnicas como la lluvia de ideas o checklists basados en proyectos anteriores.
- Análisis: Se estima la probabilidad de ocurrencia y el impacto de cada riesgo, priorizando los que requieren atención inmediata.
- Respuesta: Se aplica una de las cuatro estrategias TAME: Transferir, Aceptar, Mitigar o Eliminar el riesgo según su gravedad y contexto.
- Seguimiento y control: Se monitoriza el estado de cada riesgo de forma continua y se ajustan los planes cuando aparece información nueva.
La metodología MAGERIT V3, desarrollada por el Ministerio de Administraciones Públicas del Gobierno de España, ofrece un catálogo de amenazas y salvaguardas especialmente útil para proyectos en el sector público y empresas que operan bajo normativa española. Combinar su enfoque con las recomendaciones de INCIBE proporciona una cobertura completa tanto para riesgos técnicos como para los de cumplimiento normativo.
Según INCIBE, invertir en seguridad desde el inicio es un factor crítico para el éxito del software y una distinción competitiva real, no un gasto adicional.
Este ciclo no termina con el lanzamiento del producto. Cada nueva funcionalidad, cada cambio de proveedor o cada actualización de dependencias puede introducir riesgos nuevos, por lo que el proceso debe mantenerse activo durante toda la vida del sistema.
Qué gana tu empresa al gestionar los riesgos correctamente
Una gestión de riesgos bien ejecutada no solo evita problemas: genera ventajas concretas que se traducen en resultados medibles para tu negocio.
La mejora de la calidad del software es el beneficio más directo. Detectar errores en fases tempranas cuesta mucho menos que corregirlos en producción, donde el impacto afecta a usuarios reales y puede dañar la reputación de la empresa. Los proyectos que integran pruebas continuas y revisiones de seguridad desde el diseño llegan al mercado con menos incidencias y mayor estabilidad.
La reducción de sobrecostes y retrasos es igualmente relevante. Los proyectos de software que no gestionan sus riesgos tienden a sufrir expansión del alcance no controlada y cambios de requisitos tardíos, dos de las causas más frecuentes de desviación presupuestaria. Un registro de riesgos actualizado permite al equipo tomar decisiones con información, no con suposiciones.
La confianza de los clientes y los implicados también aumenta cuando el proceso es transparente y documentado. Saber que existe un plan de contingencia para los escenarios más probables transmite seriedad y profesionalidad, factores que influyen directamente en la renovación de contratos y en la recomendación del servicio.
Desde la perspectiva del retorno de la inversión, los ejemplos de software a medida que han seguido un proceso riguroso de gestión de riesgos muestran de forma consistente una mayor adopción por parte de los usuarios y una vida útil más larga del sistema, lo que amortiza mejor la inversión inicial.
Puntos clave
La gestión de riesgos en el desarrollo de software personalizado es un proceso iterativo que debe aplicarse desde la planificación hasta el mantenimiento para garantizar la calidad y el éxito del proyecto.
| Punto | Detalles |
|---|---|
| Empieza con TAME | Clasifica cada riesgo como Transferible, Aceptable, Mitigable o Eliminable antes de actuar. |
| Cinco etapas iterativas | Planificación, identificación, análisis, respuesta y seguimiento forman el ciclo continuo de gestión. |
| Secure by Design reduce fallos | Integrar seguridad desde el diseño evita vulnerabilidades costosas en fases tardías del proyecto. |
| Cuatro tipos de riesgo a vigilar | Organizativos, técnicos, operativos y de programación requieren controles específicos para cada uno. |
| La comunicación previene desvíos | Mantener un flujo claro con los implicados reduce errores y evita cambios de requisitos tardíos. |